
Alerta en Colombia por falsa preventa del iPhone Duo que ataca el celular con solo abrir la página
Una web que copia el diseño de Apple promete 500 dólares de descuento e intenta robar contraseñas y criptomonedas de equipos sin actualizar.
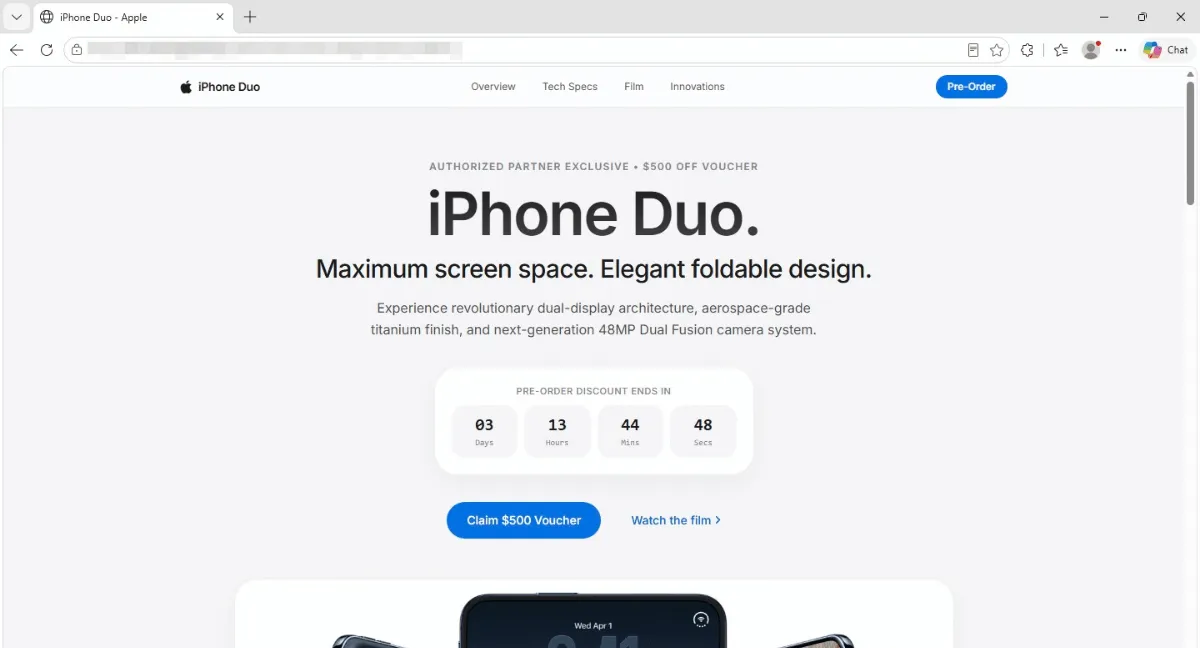


Una página que copia el diseño de Apple ofrece una falsa preventa del iPhone Duo con un cupón de 500 dólares e intenta entrar a los iPhone sin actualizar apenas el usuario la abre, alertó esta semana la firma de ciberseguridad Malwarebytes.
Si el ataque funciona, el programa intenta enviar a un servidor de los atacantes las contraseñas guardadas en el teléfono, el contenido de la app Notas, la lista de aplicaciones instaladas y los archivos de billeteras de criptomonedas como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus y Tonkeeper. "Abrir la página es suficiente para iniciar el intento", escribió Stefan Dasic, ingeniero sénior de investigación de malware de Malwarebytes, en el informe publicado por la compañía.
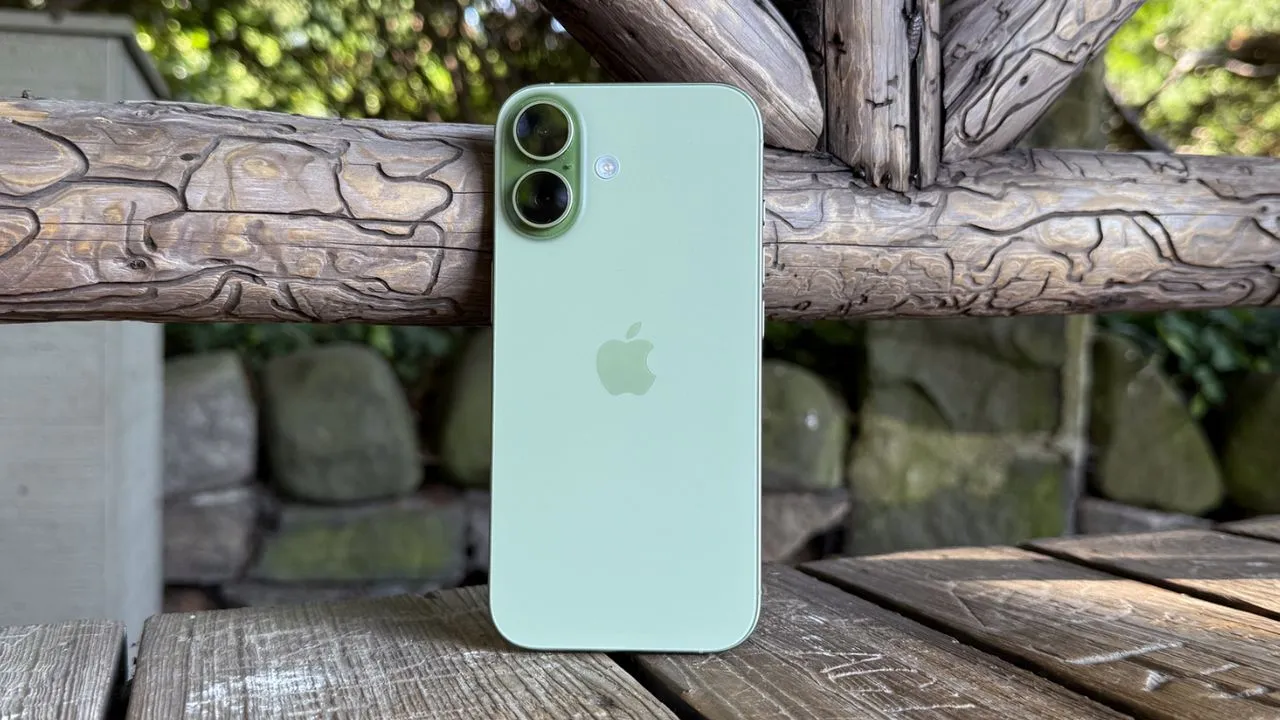
Apple presentó el iPhone Duo, su primer celular plegable, el 9 de septiembre. Malwarebytes rastreó desde entonces los fraudes que usaron el lanzamiento de ese equipo y del iPhone 18 Pro, y separó esta página del resto porque no espera a que la víctima entregue sus datos para atacar.
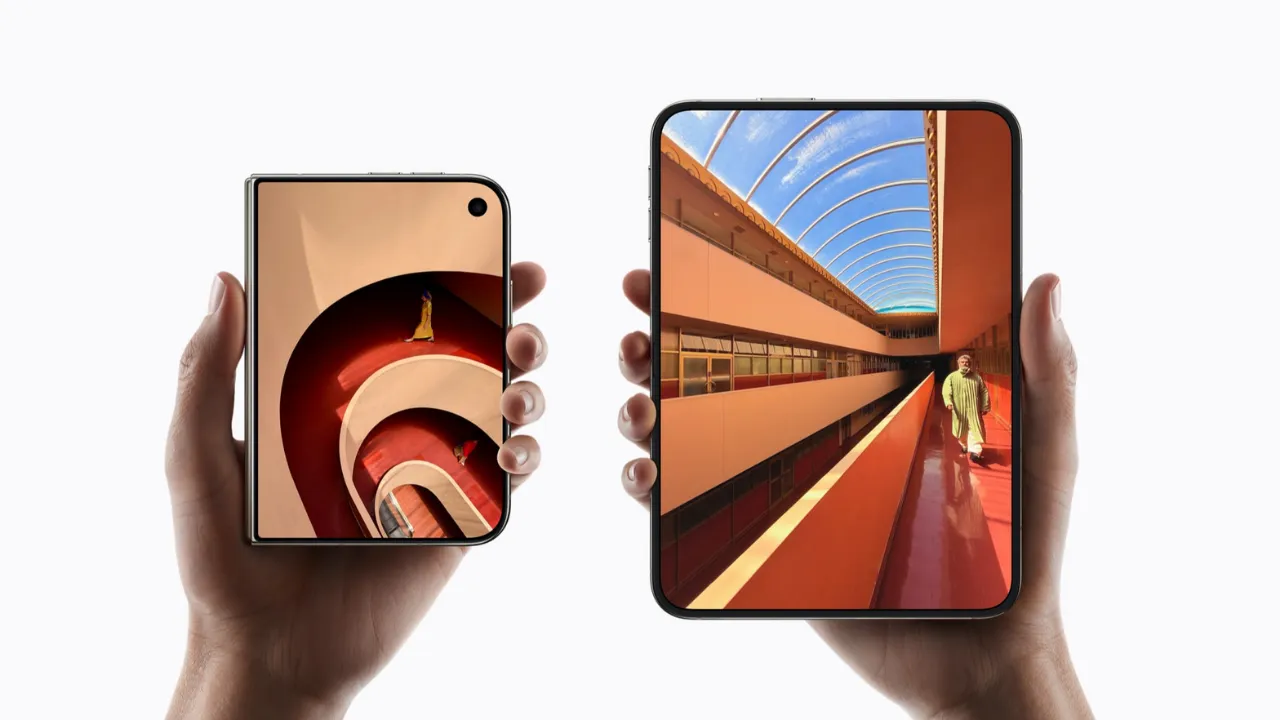
iPhone Duo, el primer plegable de Apple, abre preventa en Colombia el 16 de octubre. Foto: Apple.
¿Cómo funciona el ataque de la falsa preventa?
El ataque arranca cuando la página carga, sin que el usuario toque un botón ni llene el formulario. Si el navegador no es Safari, aparece un aviso de "navegador restringido" y, en los iPhone, la página intenta abrirse sola en Safari, que es el navegador contra el que está diseñado el ataque.
Un elemento invisible revisa la versión del sistema operativo del teléfono y escoge el código que carga después. Ese código usa DarkSword, un conjunto de fallas de seguridad de iOS que se filtró en internet. Google lo describió en marzo y Apple corrigió esas fallas.
Además de las contraseñas y las billeteras, el programa intenta abrir los archivos de mensajes, contactos, historial de llamadas, buzón de voz, correo, calendario y ubicación. También puede recibir órdenes del servidor para descargar fotos en tamaño completo y borra los reportes de errores del teléfono que servirían para detectar el ataque. Malwarebytes analizó el código, pero no lo probó en un iPhone ni vio datos saliendo de uno.
¿Qué iPhone están en riesgo?
Los equipos en riesgo son los iPhone que no tienen las últimas actualizaciones de seguridad. Apple asegura que los dispositivos actualizados están protegidos contra los ataques conocidos de DarkSword.
Cuando Google reveló DarkSword, la firma iVerify calculó que hasta 270 millones de equipos tenían las versiones de iOS 18.4 a 18.6.2 que atacaba la variante que estudió. Malwarebytes aclaró que esa cifra no es un conteo actual ni mide cuántos teléfonos puede afectar esta página, cuyos archivos también traen código para versiones más viejas de iOS.
Un iPhone al día puede llegar a cargar el código del ataque, porque Safari a veces le reporta a las páginas una versión anterior del sistema. Según Malwarebytes, eso no significa que el ataque logre entrar.
¿Cómo reconocer la falsa preventa del iPhone Duo?
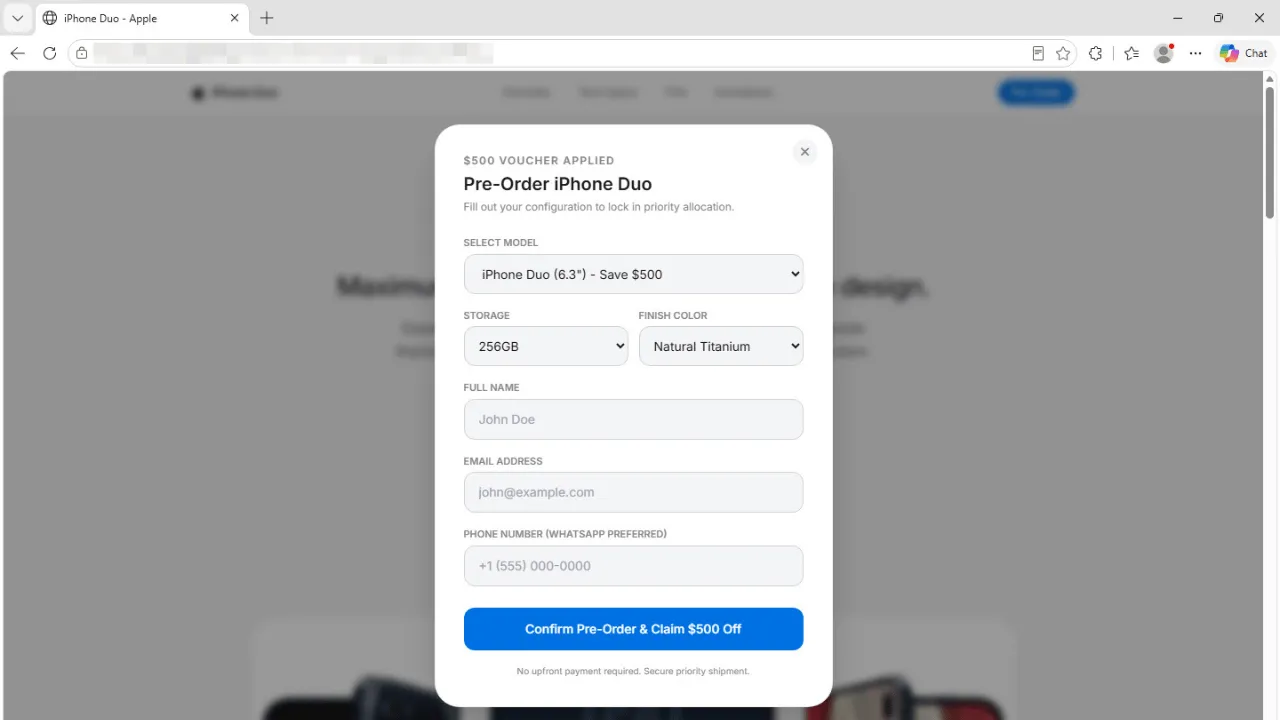
Falsa preventa del iPhone Duo pide abrir la página en Safari para lanzar el ataque. Foto: Malwarebytes.
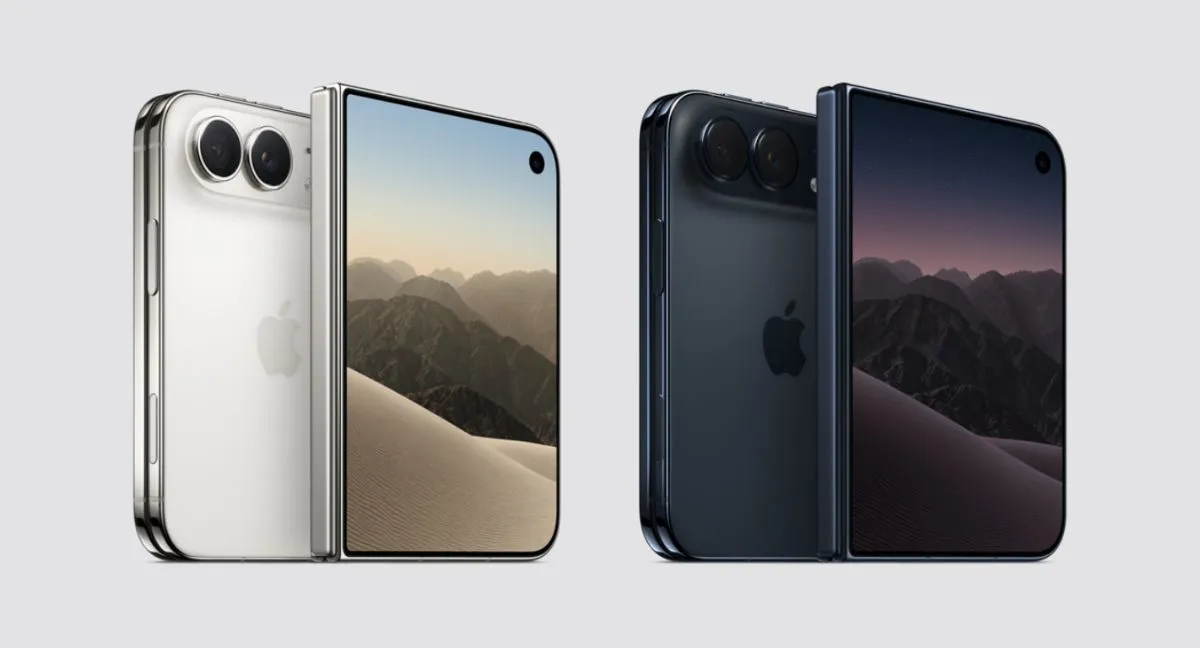
La página ofrece modelos de 6,3 y 6,9 pulgadas, medidas que no tiene el iPhone Duo. El equipo real trae una pantalla exterior de 5,4 pulgadas y una interior de 7,6, y Apple solo lo vende en los colores blanco estrella y cielo nocturno, distintos de los que muestra el sitio falso.
El sitio copia el logo de Apple y hasta el aviso de derechos de autor de la compañía al final de la página. Promete el cupón como "exclusivo de socio autorizado", junto con cobertura AppleCare+, y pide nombre, correo y teléfono, con WhatsApp como opción "preferida", sin cobrar nada por adelantado.
El reloj de cuenta regresiva vuelve a empezar cada vez que se recarga la página, y los enlaces de privacidad, términos y políticas de venta no llevan a ninguna parte. Al enviar el formulario, la página no manda los datos a ningún lado y muestra su propio mensaje de "preventa exitosa".
¿Cuándo es la preventa real del iPhone Duo en Colombia?
La preventa oficial arranca el viernes 16 de octubre a las 7:00 a. m., hora de Colombia, que está entre los más de 70 países de la primera tanda que anunció Apple. Desde el lunes 12 de octubre la tienda de Apple permite dejar lista la reserva, y la venta general comienza el viernes 23 de octubre.
En Colombia, el equipo arranca en $9.399.000, según Mac Center, distribuidor de productos Apple en el país. En Estados Unidos parte de 1.999 dólares, con capacidades de 256 GB a 2 TB.
Cualquier página que ofrezca reservarlo antes del 16 de octubre no hace parte del calendario de Apple. "No se puede hacer una preventa de Apple ahora", escribió Malwarebytes en su informe.
¿Qué hacer si abrió la página falsa del iPhone Duo?
Malwarebytes recomienda actualizar el iPhone y luego reiniciarlo, porque no encontró código que vuelva a activar el programa después de un reinicio. El reinicio no recupera la información que ya haya salido del teléfono.
Estos son los pasos que propone la firma:
Actualizar el iPhone en Ajustes > General > Actualización de software y activar ahí las actualizaciones automáticas.
Cambiar las contraseñas desde otro equipo de confianza, empezando por el correo, la cuenta de Apple, los bancos y las cuentas de criptomonedas, y activar la verificación en dos pasos.
Crear una billetera nueva, con una nueva frase de recuperación, y pasar ahí los fondos si guardaba criptomonedas en ese celular.
Entrar a Apple o a una tienda conocida escribiendo la dirección, en lugar de abrir enlaces de anuncios, mensajes o redes sociales.
Guardar la dirección y capturas de la página sin volver a abrirla y denunciarla. En Colombia, el canal es el CAI Virtual de la Policía.
Malwarebytes identificó el dominio pnmrud[.]cc como el servidor que recibe la información robada por la página.
